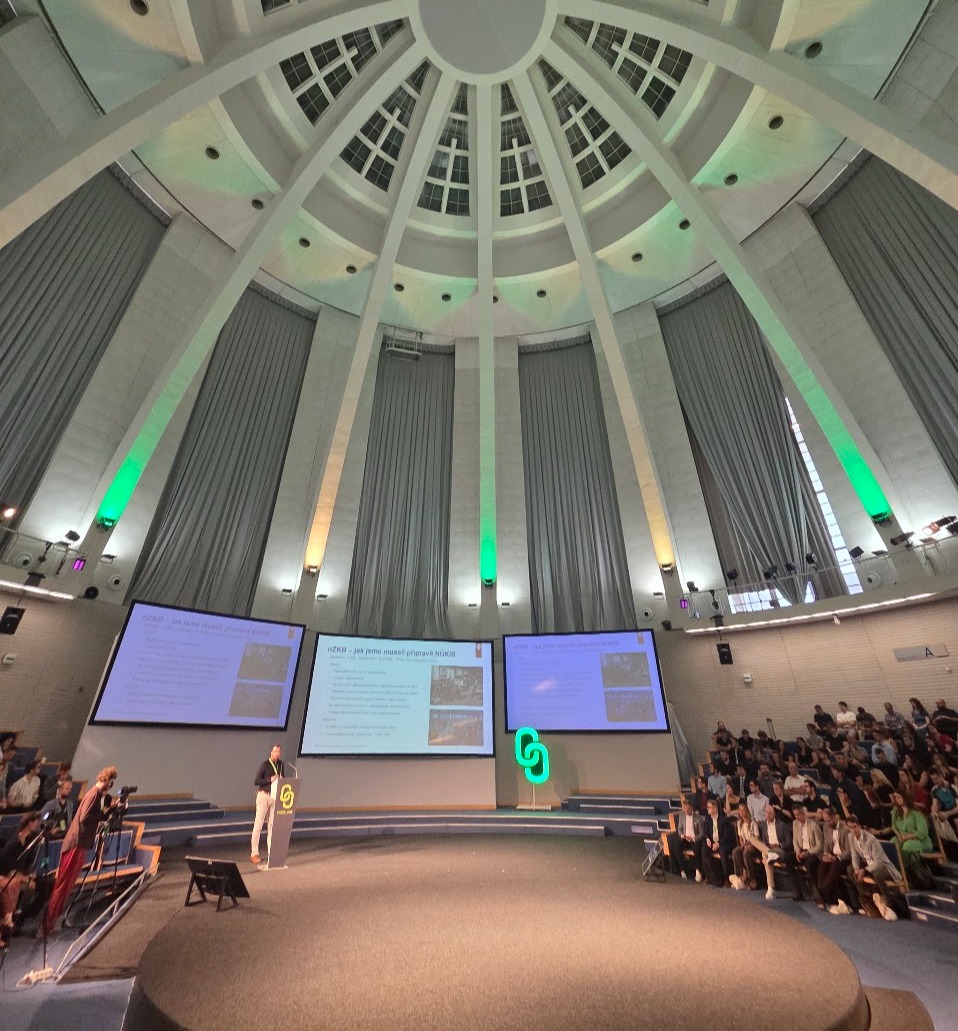
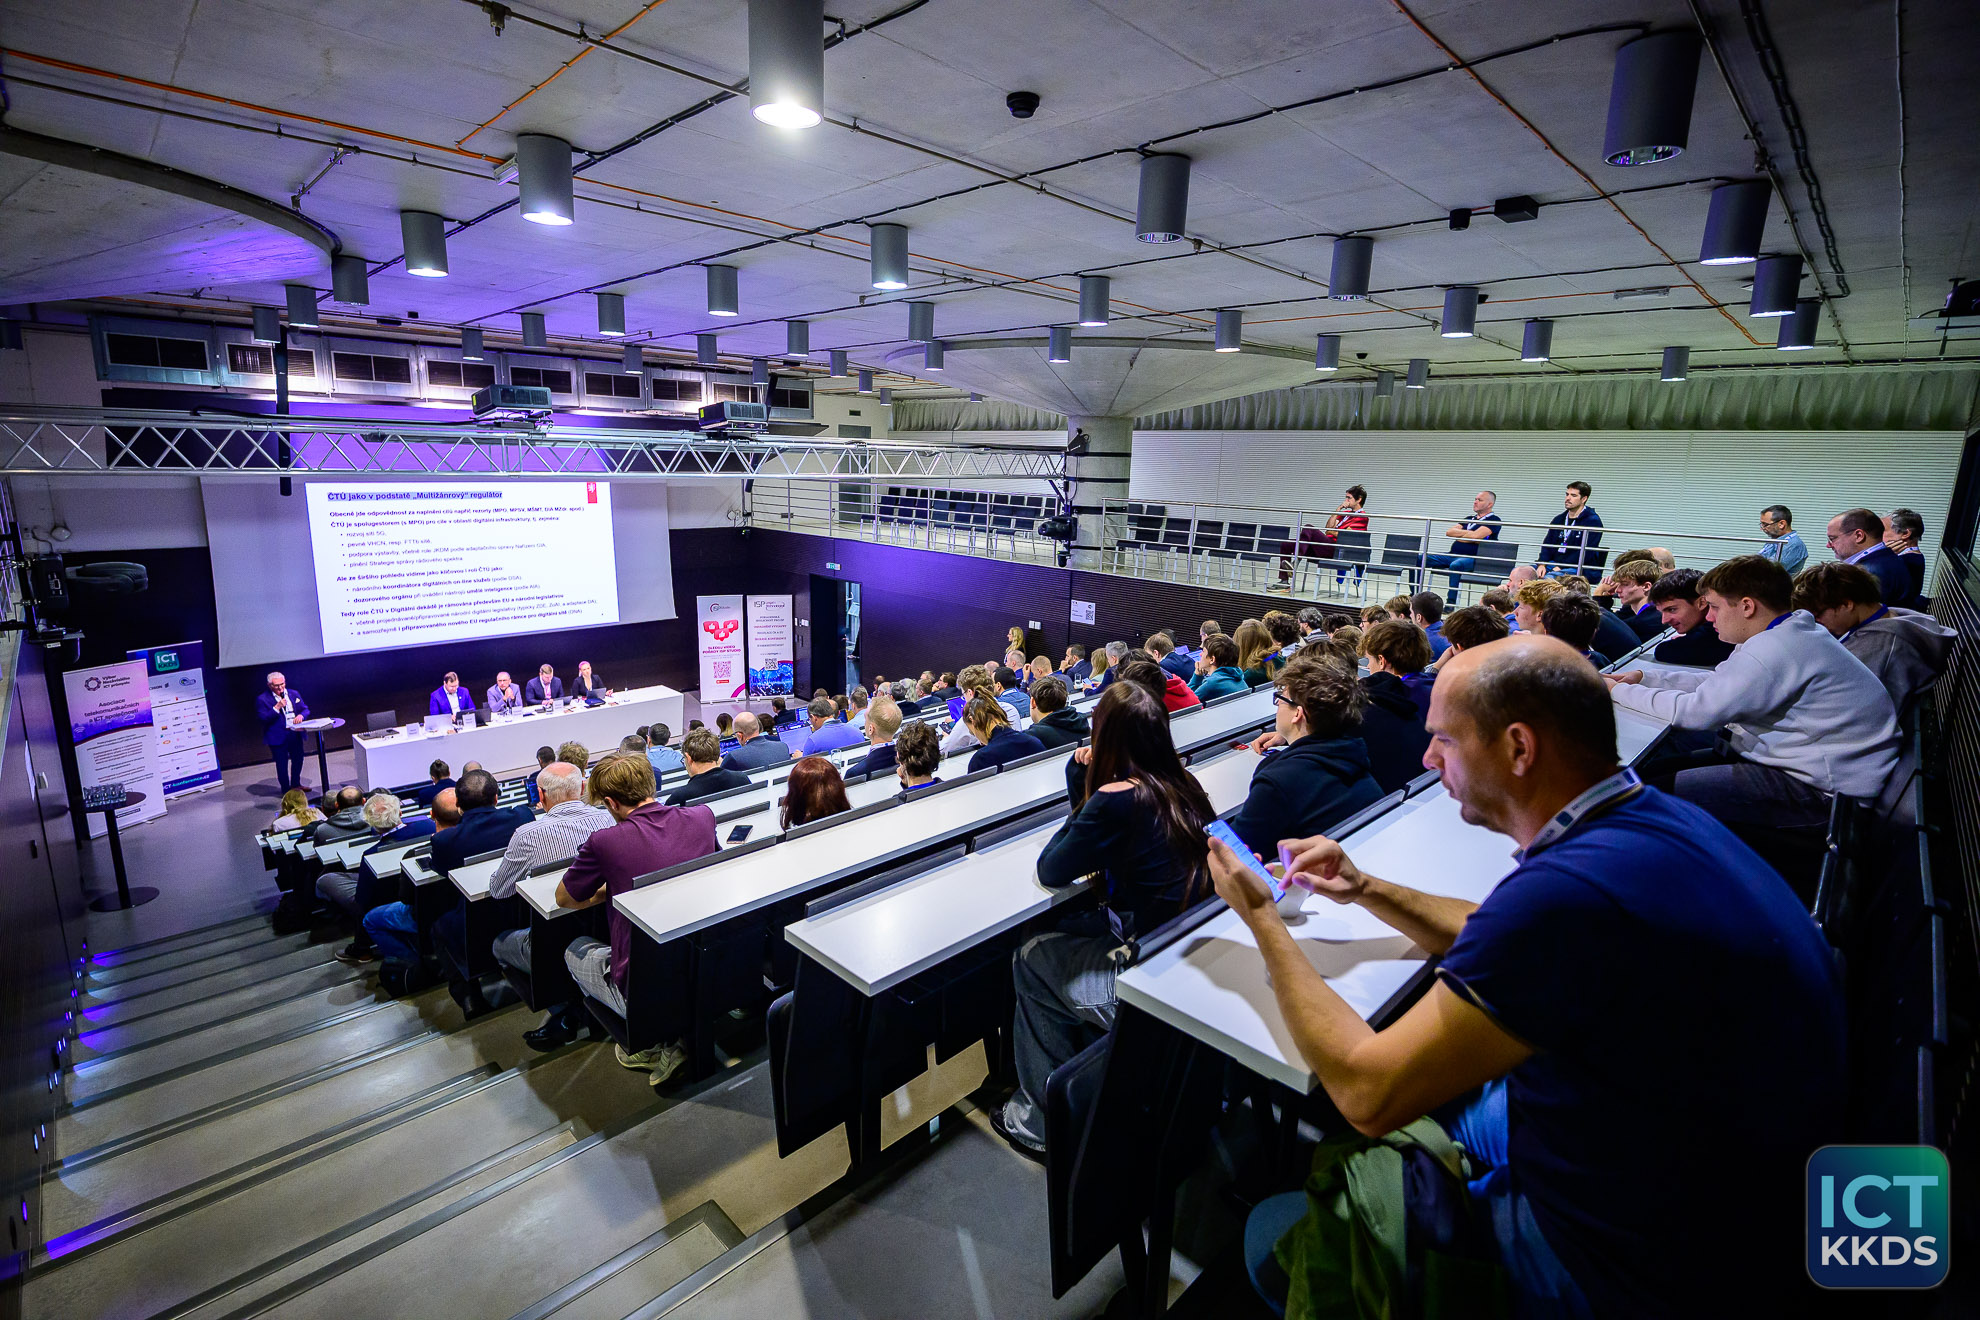
Letošní ročník se zaměřil na aktuální výzvy v oblasti kybernetické bezpečnosti, digitalizace a evropské regulace. Program propojil technický, právní i manažerský pohled a věnoval se zejména praktickým dopadům nového zákona o kybernetické bezpečnosti, směrnice NIS2, nařízení Cyber Resilience Act (CRA) a AI Act. Pozornost se soustředila také na připravované změny evropské kyberbezpečnostní regulace, bezpečné využívání umělé inteligence a ochranu kritické infrastruktury.
Mezi vystupujícími nechyběli ani zástupci redakce Cyberblog.
Ondřej Malý představil připravovanou revizi evropského aktu o kybernetické bezpečnosti, označovanou jako Cyber Security Act 2 (CSA2), a její možná rizika a dopady na soukromý i veřejný sektor. Jakub Rejzek z ISP Legal se podílel na panelové diskusi zaměřené na praktické zavádění požadavků nového zákona o kybernetické bezpečnosti v režimu nižších povinností. Společně s Alešem Kozderou, Petrem Gondekem a Jakubem Charvátem se věnovali zkušenostem s implementací bezpečnostních opatření, řízením rizik, dodavatelských vztahů i souvisejícím otázkám využívání umělé inteligence.
Konference nabídla také pohled na další technologická témata, včetně rozvoje privátních 5G sítí, postkvantové kryptografie a využití AI v penetračním testování. Společným cílem přednášek bylo propojení technologického rozvoje s kybernetickou bezpečností a rostoucími regulatorními požadavky.
Kompletní program konference je dostupný na oficiálních stránkách konference.