Bezpečnostní incidenty zasáhly Rohlík.cz a Signi: útočníci získali osobní údaje uživatelů
Aktuality

Bezpečnostní incidenty zasáhly Rohlík.cz a Signi: útočníci získali osobní údaje uživatelů

Během posledních týdnů došlo ke dvěma bezpečnostním incidentům, při nichž útočníci získali přístup k osobním údajům. Internetový supermarket Rohlík.cz se stal terčem útoku v říjnu, o necelý měsíc později došlo k podobnému útoku i na aplikaci Signi, platformu k elektronickému podepisování dokumentů. V obou případech útočníci získali dočasný přístup ke kontaktním údajům zákazníků.

Aleš Kozdera • 18. 11. 2026 • 5 min
Nadcházející událost

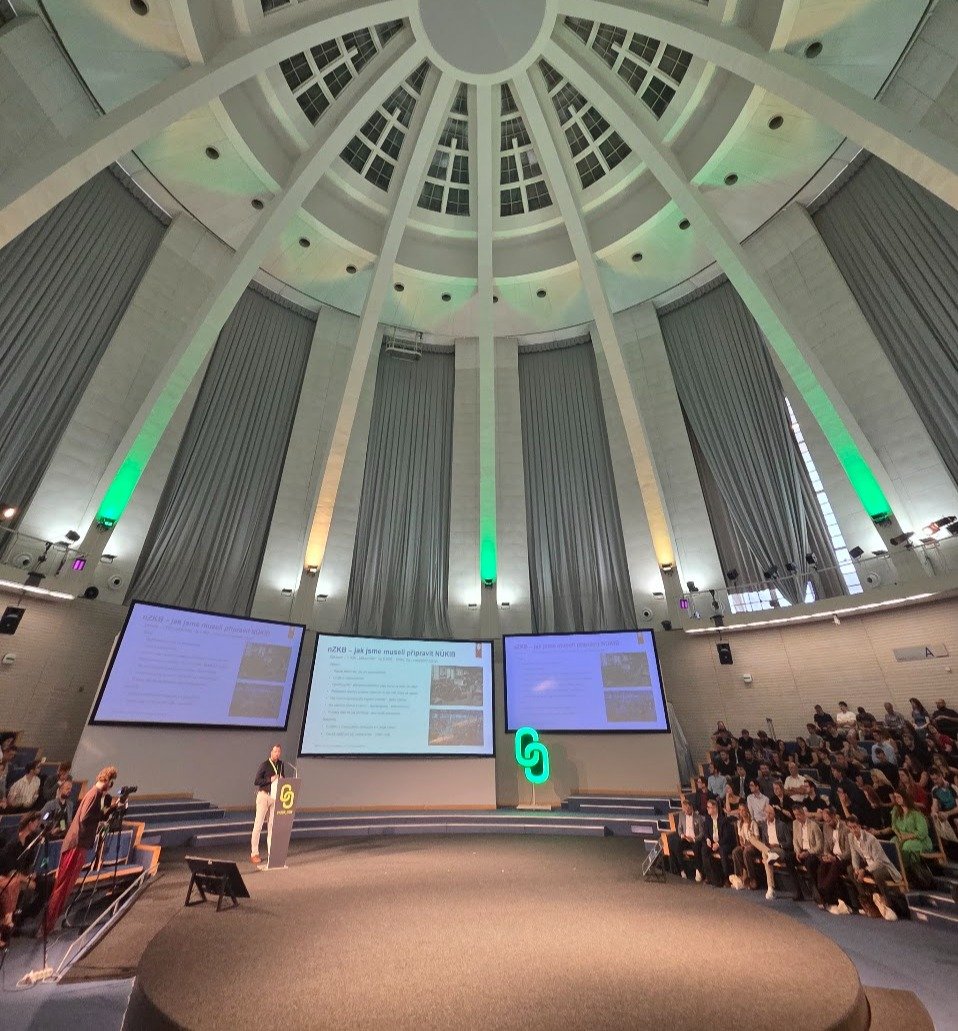
ICT Konference: Kam kráčí digitální sítě

Odborná platforma pro kyberbezpečnost a ICT v praxi • čtvrtek 5.11.2026 • Národní technická knihovna, Praha

Zjistit více

Nejnovější články

Všechny články
Nový zákon o kybernetické bezpečnosti: firmy stále tápou v povinnostech Aktuality

Nový zákon o kybernetické bezpečnosti: firmy stále tápou v povinnostech

Téměř rok po účinnosti nového zákona o kybernetické bezpečnosti řada českých firem stále neví, zda se na ně zákon vztahuje a jaké povinnosti musí plnit – podle průzkumu společnosti ESET nemá téměř polovina z 800 dotazovaných firem jasno ani v příslušném režimu povinností.

Aleš Kozdera • 31. 10. 2026 • 2 min
GAP analýza: úvodní krok pro compliance  Nový zákon o kybernetické bezpečnosti

GAP analýza: úvodní krok pro compliance 

V souvislosti s novým zákonem o kybernetické bezpečnosti, který rozšiřuje okruh povinných osob a zpřísňuje požadavky na řízení kybernetických rizik, stojí řada organizací před otázkou, jak zjistit svou skutečnou míru připravenosti. Jedním ze základních nástrojů, jak tuto otázku zodpovědět, je GAP analýza.

Aleš Kozdera • 20. 10. 2026 • 5 min
Portál NÚKIB: Kdo může za firmu hlásit? Nový zákon o kybernetické bezpečnosti

Portál NÚKIB: Kdo může za firmu hlásit?

Nový zákon o kybernetické bezpečnosti přinesl firmám nejen nové povinnosti, ale také nový hlavní komunikační kanál s Národním úřadem pro kybernetickou a informační bezpečnost. Tím je Portál NÚKIB, prostřednictvím kterého regulované organizace oznamují své regulované služby, aktualizují údaje nebo například hlásí kybernetické bezpečnostní incidenty. Portál funguje v této roli od 1. listopadu 2025. Jedna z prvních praktických otázek proto zní: kdo vlastně může za společnost prostřednictvím Portálu NÚKIB jednat?

Michal Břežek • 9. 10. 2026 • 6 min
Kdo nahlašuje incidenty dle CRA? Registrace na Single Reporting Platform Povinnosti firem

Kdo nahlašuje incidenty dle CRA? Registrace na Single Reporting Platform

V září ENISA konečně zprovoznila Single Reporting Platform, online portál pro hlášení aktivně zneužívaných zranitelností a závažných incidentů v produktech regulovaných nařízením CRA. Před prvním hlášením je ale potřeba vyřešit jednu praktickou otázku: kdo za firmu hlásí a jak se k tomu registruje.

Aleš Kozdera • 2. 10. 2026 • 6 min
Nařízení CRA: na co si musíte jako firma dát pozor Evropské předpisy

Nařízení CRA: na co si musíte jako firma dát pozor

Cyber Resilience Act (CRA) zavádí jednotné požadavky na kybernetickou bezpečnost softwaru a hardwaru uváděného na trh Evropské unie. Bezpečnost se podle něj nemá řešit pouze před prodejem, ale po celý životní cyklus produktu. Nařízení se vztahuje prakticky na veškerý hardware a software s digitálními prvky propojený se sítí či jiným zařízením, který firmy uvádějí na trh EU – s výjimkou produktů regulovaných samostatnými předpisy a nekomerčního open source softwaru.

Michal Břežek • 29. 9. 2026 • 5 min
V Brně proběhl další ročník konference Cybercon Aktuality

V Brně proběhl další ročník konference Cybercon

Konference organizovaná NÚKIB na brněnském výstavišti nabídla dva dny přednášek i workshopů a povedený kávový catering.

Jakub Rejzek • 15. 9. 2026 • 5 min
Co nepřehlédnout v manuálu od NÚKIBu pro nižší režim? Nový zákon o kybernetické bezpečnosti

Co nepřehlédnout v manuálu od NÚKIBu pro nižší režim?

Pokud podnikáte jako fyzická nebo právnická osoba a vaše služby spadají pod nový zákon o kybernetické bezpečnosti, zbystřete. Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) vydal koncem března roku 2026 praktický manuál s názvem „Manuál pro poskytovatele regulovaných služeb v režimu nižších povinností“. Jak se v tomto dokumentu efektivně orientovat a co z něj aplikovat na svůj business?

Michal Břežek • 3. 9. 2026 • 6 min
Máme ISO 27001. Splňujeme povinnosti dle NIS 2? Nový zákon o kybernetické bezpečnosti

Máme ISO 27001. Splňujeme povinnosti dle NIS 2?

Mnohé společnosti si již prošly martyriem implementace povinností souvisejících s ochranou dat (informací) ve společnosti a získaly certifikaci dle jednoho z mezinárodních standardů. Mezi nejběžnější se řadí ISO 27001 (správně ISO/IEC 27001), které je spíše formálnější s důrazem na dokumentaci, a ve Spojených Státech hodně akceptovaný SOC2. V tomto článku se podíváme na to, jak si stojíte, pokud jste držiteli certifikace ISO 27001.

Aleš Kozdera • 26. 8. 2026 • 7 min