Všechny články

Objevte nejnovější trendy, novinky a praktické rady ze světa kybernetické bezpečnosti.

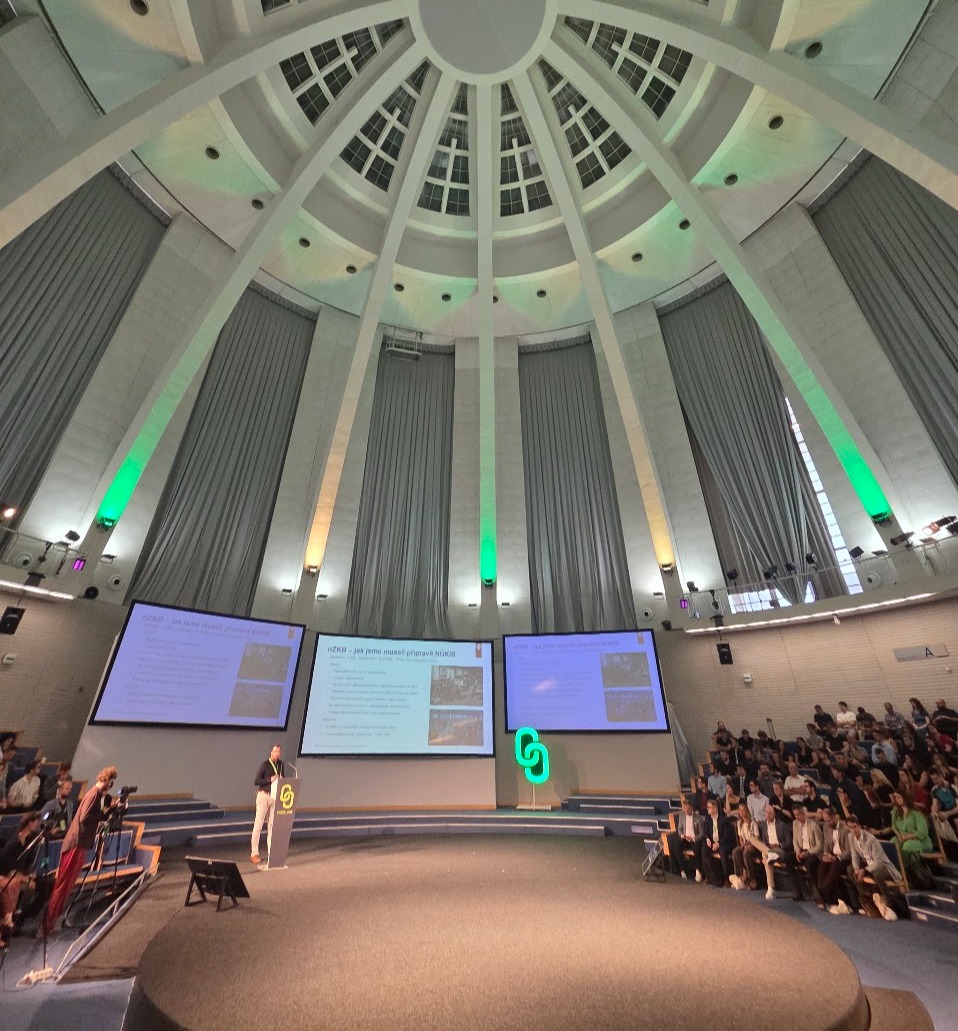
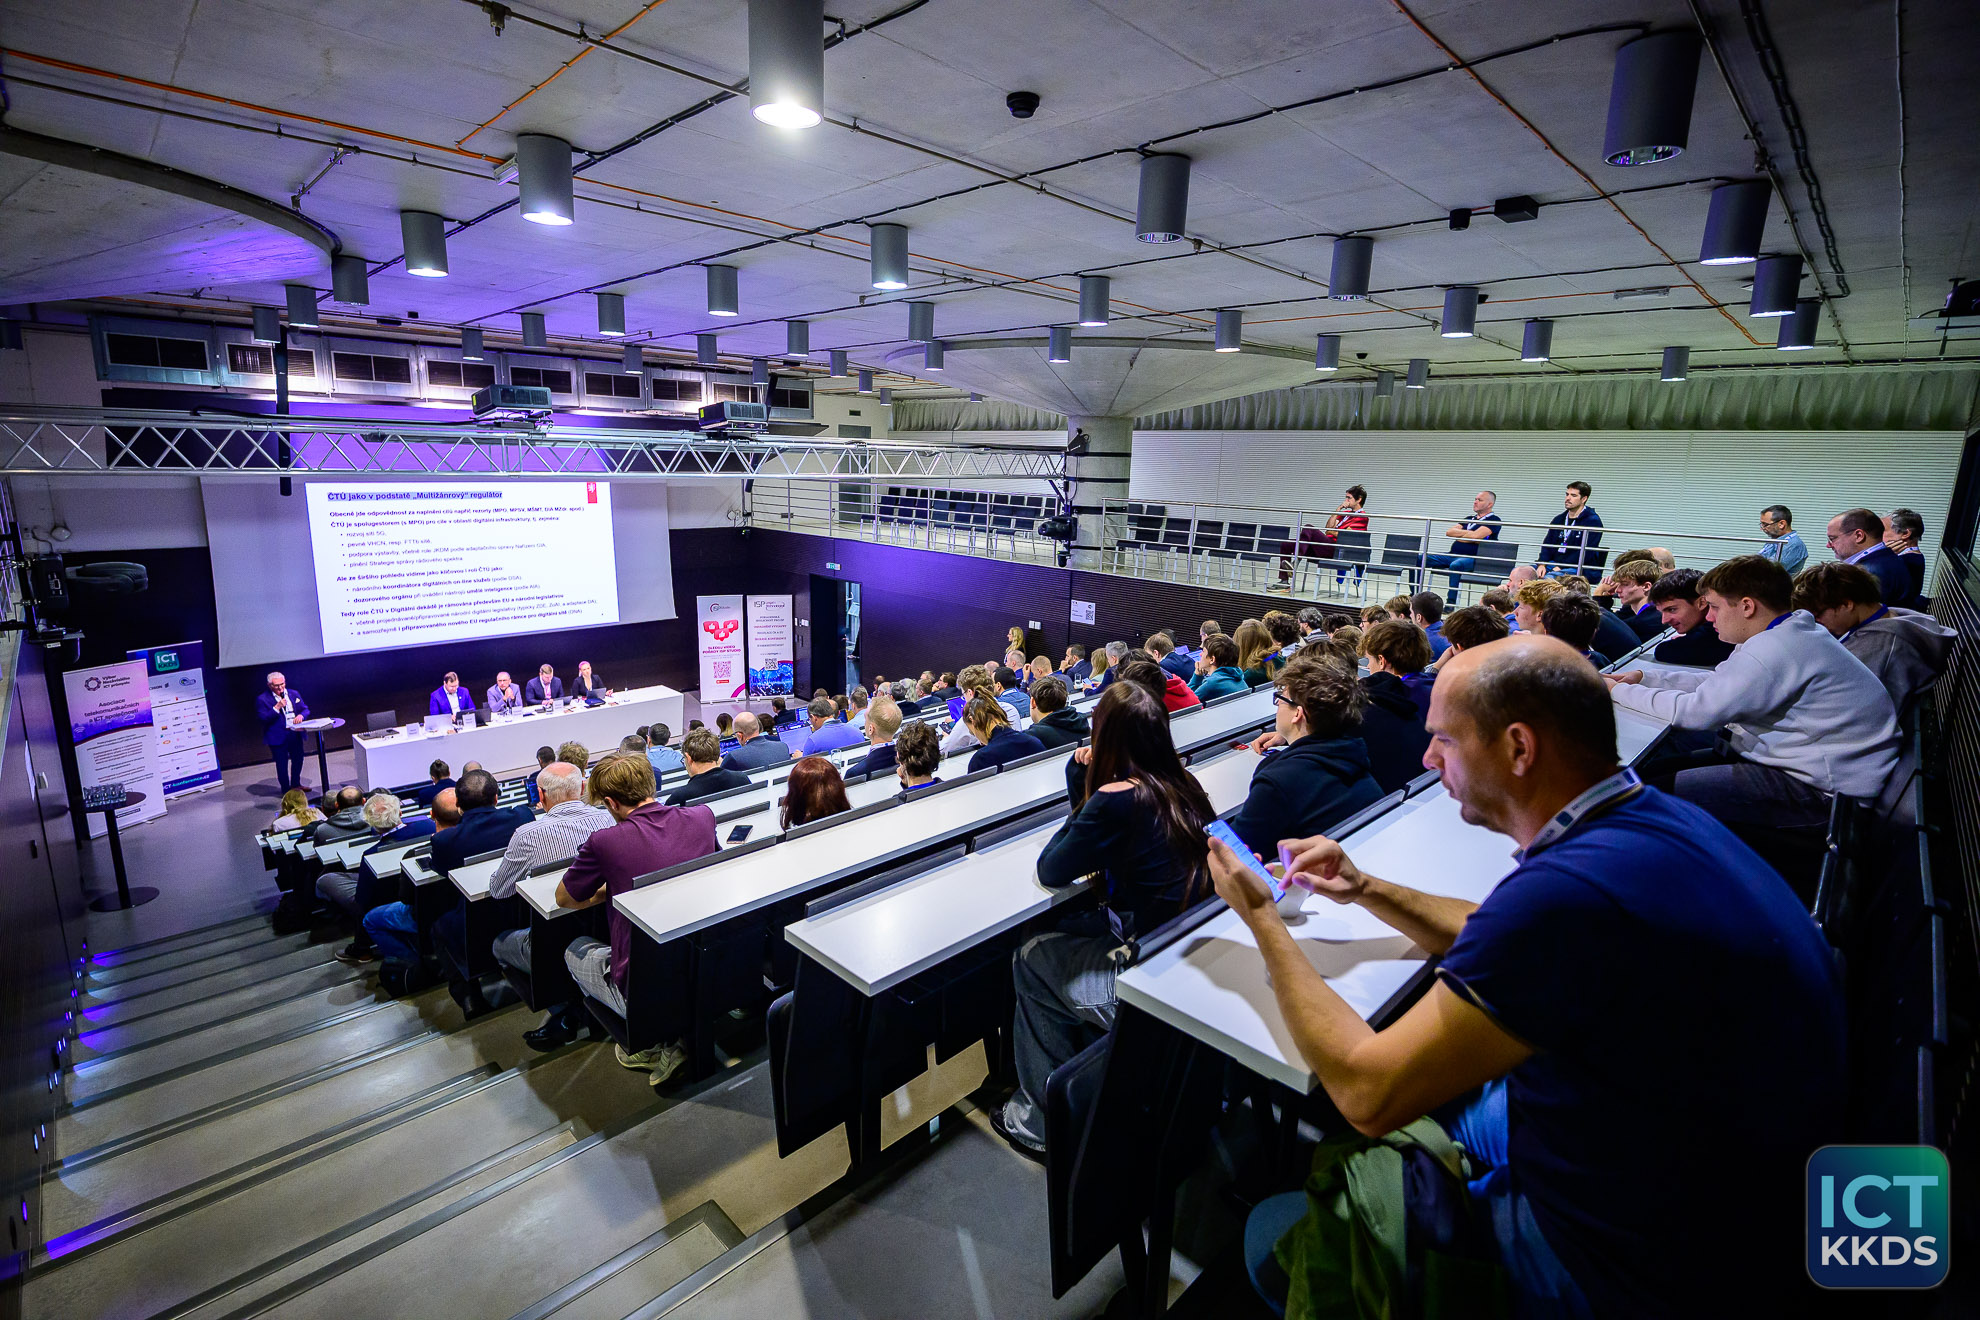
ICT konference 2026 se věnovala kybernetické bezpečnosti, evropské regulaci a umělé inteligenci

ICT konference 2026 se věnovala kybernetické bezpečnosti, evropské regulaci a umělé inteligenci

Dne 5. listopadu 2026 se v prostorách Národní technické knihovny v Praze uskutečnila ICT konference KKDS Praha 2026, která navázala na více než devatenáctiletou tradici odborných setkání Kam kráčí digitální sítě. Pořadatelem konference byla tradičně společnost ISP Legal a nově i společnost Shieldora.

Michal Břežek • 6. 11. 2026 • 5 min
Kdo nahlašuje incidenty dle CRA? Registrace na Single Reporting Platform

Kdo nahlašuje incidenty dle CRA? Registrace na Single Reporting Platform

V září ENISA konečně zprovoznila Single Reporting Platform, online portál pro hlášení aktivně zneužívaných zranitelností a závažných incidentů v produktech regulovaných nařízením CRA. Před prvním hlášením je ale potřeba vyřešit jednu praktickou otázku: kdo za firmu hlásí a jak se k tomu registruje.

Aleš Kozdera • 2. 10. 2026 • 6 min
Nařízení CRA: na co si musíte jako firma dát pozor

Nařízení CRA: na co si musíte jako firma dát pozor

Cyber Resilience Act (CRA) zavádí jednotné požadavky na kybernetickou bezpečnost softwaru a hardwaru uváděného na trh Evropské unie. Bezpečnost se podle něj nemá řešit pouze před prodejem, ale po celý životní cyklus produktu. Nařízení se vztahuje prakticky na veškerý hardware a software s digitálními prvky propojený se sítí či jiným zařízením, který firmy uvádějí na trh EU – s výjimkou produktů regulovaných samostatnými předpisy a nekomerčního open source softwaru.

Michal Břežek • 29. 9. 2026 • 5 min
V Brně proběhl další ročník konference Cybercon

V Brně proběhl další ročník konference Cybercon

Konference organizovaná NÚKIB na brněnském výstavišti nabídla dva dny přednášek i workshopů a povedený kávový catering.

Jakub Rejzek • 15. 9. 2026 • 5 min
Evropská komise upřesnila pravidla Cyber Resilience Act. První povinnosti začnou platit už v září 2026

Evropská komise upřesnila pravidla Cyber Resilience Act. První povinnosti začnou platit už v září 2026

Evropská komise zveřejnila nové pokyny k uplatňování nařízení Cyber Resilience Act (CRA), které mají výrobcům a dalším hospodářským subjektům usnadnit přípravu na nové evropské požadavky na kybernetickou bezpečnost produktů s digitálními prvky. Pokyny přinášejí praktický výklad zejména k existujícím produktům, cloudovým a vzdáleným službám, posuzování shody nebo řízení zranitelností. Pro firmy je přitom zásadní, že první povinnosti podle CRA začnou platit již 11. září 2026.

Jakub Rejzek • 12. 8. 2026 • 11 min