V Brně proběhl další ročník konference Cybercon
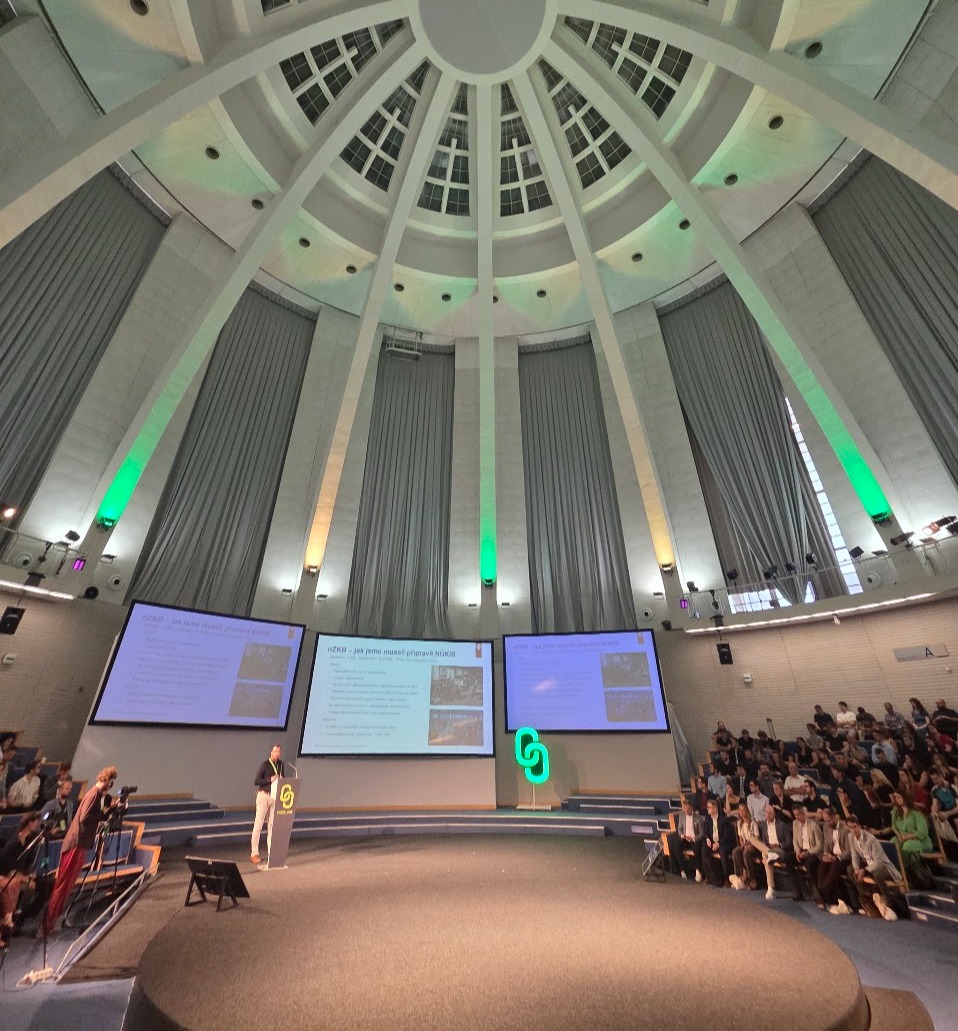
Konference organizovaná NÚKIB na brněnském výstavišti nabídla dva dny přednášek i workshopů a povedený kávový catering.
Objevte nejnovější trendy, novinky a praktické rady ze světa kybernetické bezpečnosti.
Konference organizovaná NÚKIB na brněnském výstavišti nabídla dva dny přednášek i workshopů a povedený kávový catering.
Mnohé společnosti si již prošly martyriem implementace povinností souvisejících s ochranou dat (informací) ve společnosti a získaly certifikaci dle jednoho z mezinárodních standardů. Mezi nejběžnější se řadí ISO 27001 (správně ISO/IEC 27001), které je spíše formálnější s důrazem na dokumentaci, a ve Spojených Státech hodně akceptovaný SOC2. V tomto článku se podíváme na to, jak si stojíte, pokud jste držiteli certifikace ISO 27001.
Kyberbezpečnost v ICT s Markem Kovalčíkem: infrastruktura, provoz i lidský faktor
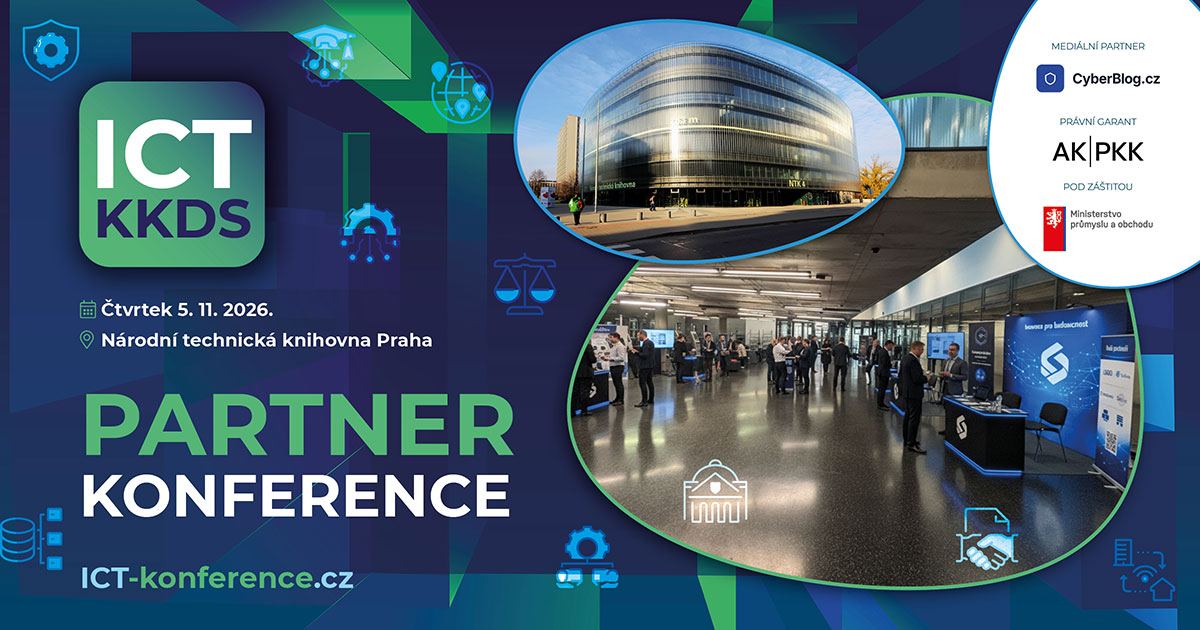
V Národní technické knihovně v Praze se 5. listopadu 2026 uskuteční první ročník ICT Konference: Kam kráčí digitální sítě. Nová odborná akce navazuje na dlouholetou tradici konferencí Kam kráčí digitální sítě a její ambicí je vytvořit prostor, kde se potkají zástupci ICT trhu, technologických firem, veřejné správy, regulátorů i dalších klíčových aktérů digitální ekonomiky.
Jedním z nejčastějších zdrojů chyb při posuzování dopadů směrnice NIS 2 a nového zákona o kybernetické bezpečnosti je nesprávné vymezení subjektu, který má být hodnocen. Právní úprava totiž nepracuje s pojmem jednotlivé společnosti či právnické osoby, ale s širším pojmem podnik jako ekonomická jednotka, jehož hranice mohou přesahovat rámec jedné firmy.
V posledních letech Evropská unie výrazně zpřísnila pravidla pro digitální bezpečnost. Možná jste již slyšeli o unijních předpisech NIS2 (Network and Information Security Directive 2) a DORA (Digital Operational Resilience Act), které mají za cíl jediné: zajistit, aby naše digitální služby a infrastruktura byly odolné proti útokům a výpadkům. I když se na první pohled mohou zdát podobné, každá má chránit odlišný segment evropského trhu.
Pohled na termín zero trust se postupně mění. Dnes je to respektovaný přístup ke kyberbezpečnosti, který v posledních letech implementují firmy po celém světě.
Seminář “NIS2 a nový kybernetický zákon prakticky” se uskuteční 7. března v prostorách Inovačního centra Ústeckého kraje (ICUK). Jeho cílem je seznámit účastníky s právními, organizačními a technickými důsledky směrnice NIS2 a nově vznikajícího zákona o kybernetické bezpečnosti. Akce je pro registrované zdarma.
Návrh nového zákona o kybernetické bezpečnosti stihl Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB) odeslat na Legislativní radu vlády (LRV) ještě před Vánoci. K posunu termínu – počítalo se s koncem listopadu – vedla snaha NÚKIB o co nejmenší počet rozporů s připomínkovými místy.